
Clarté pour la direction
Conséquences métier, neuf objectifs de test et décisions à prendre par le conseil d’administration.
ÉTUDE DE CAS MERIDIAN GROUP AG · RAPPORT GRATUIT
Découvrez un rapport fictif de test d’intrusion de 68 pages : constats, preuves et remédiation. Consultez huit pages, puis demandez le PDF en anglais par e-mail.
Examinez les requêtes de contournement du WAF, les sorties du shell, les résultats de l’API de commande et les enregistrements des nouveaux tests issus d’une évaluation fictive d’entreprise.
68 pages · PDF · Par Atlant Security
Étude de cas fictive. Aucune information client.
UN RAPPORT QUE VOUS POUVEZ INTERROGER
Consultez ce que les testeurs ont analysé, soumis et vérifié. Suivez la requête bloquée, la charge utile exécutée avec succès, le contexte de shell qui en a résulté et les modifications ultérieures de l’API, avec les horodatages, des extraits de preuves et les contrôles qui ont empêché tout accès supplémentaire.
Meridian Group AG, ses fournisseurs et tous les résultats des tests sont fictifs. Ceci est un exemple original d’Atlant Security, et non un livrable client ni une attestation réglementaire.
OUVRIR LE RAPPORT
Consultez une sélection de pages du rapport.
Demandez le PDF complet lorsque vous serez prêt.
Projet Meridian : exercice fictif de Meridian Group AG couvrant trois fonctions critiques, trois scénarios et douze constats. Tous les systèmes, participants et résultats sont inventés.
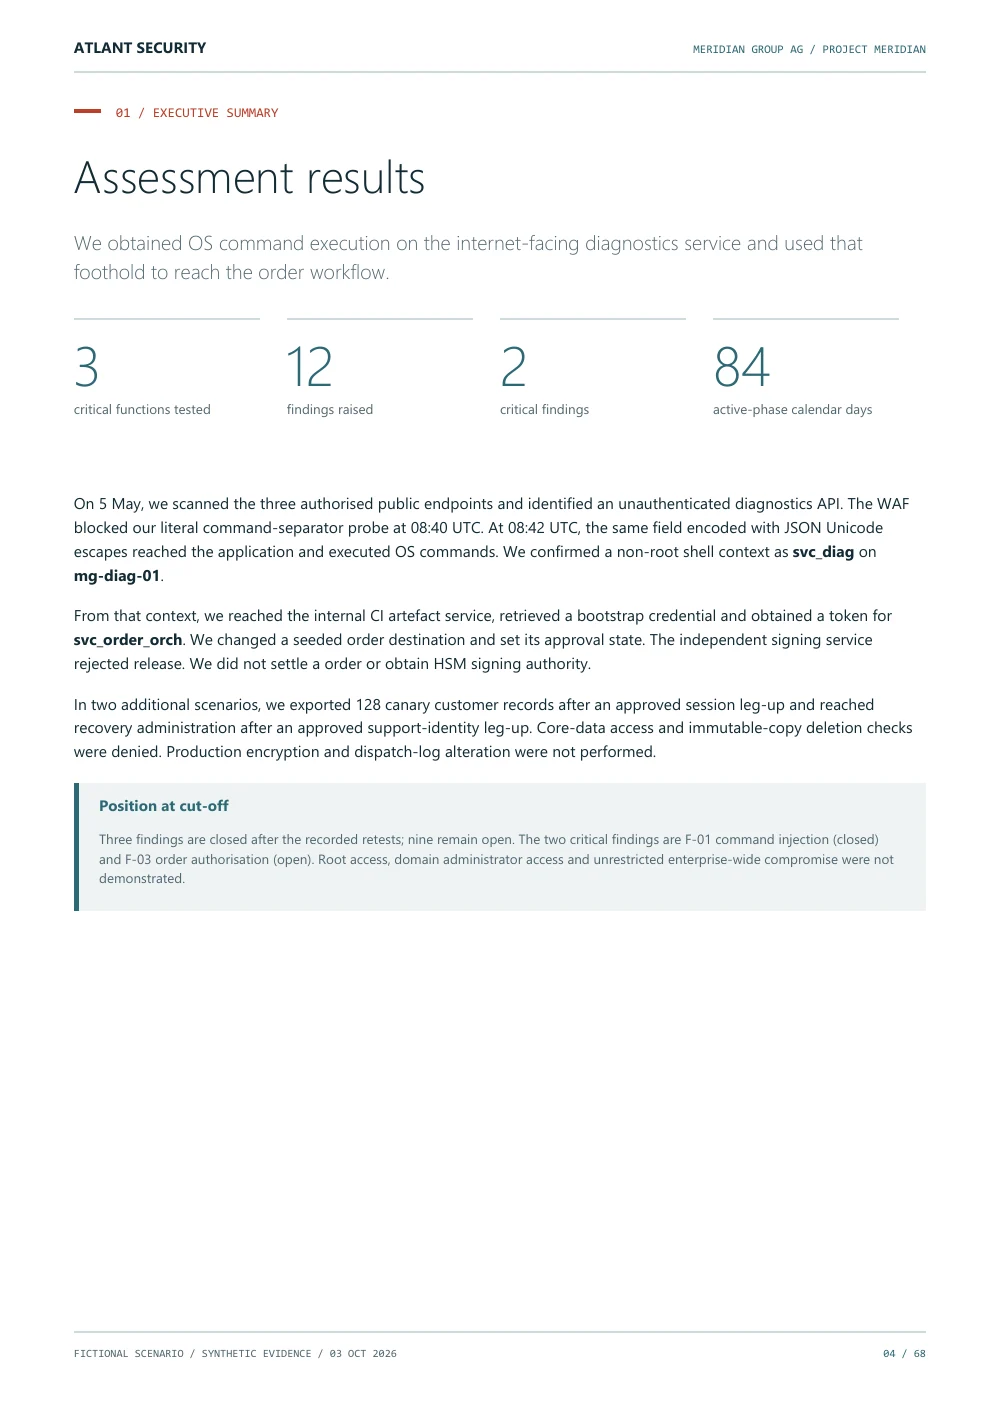
L’équipe obtient une exécution de commandes sans privilèges root sur un hôte de diagnostic exposé à Internet, accède à la CI et utilise un jeton de service pour modifier une commande canari. La synthèse distingue cette chaîne d’attaque menée sans assistance des résultats obtenus avec assistance pour le CRM et la reprise, et identifie les contrôles de signature, de données essentielles et de copies immuables qui ont résisté.
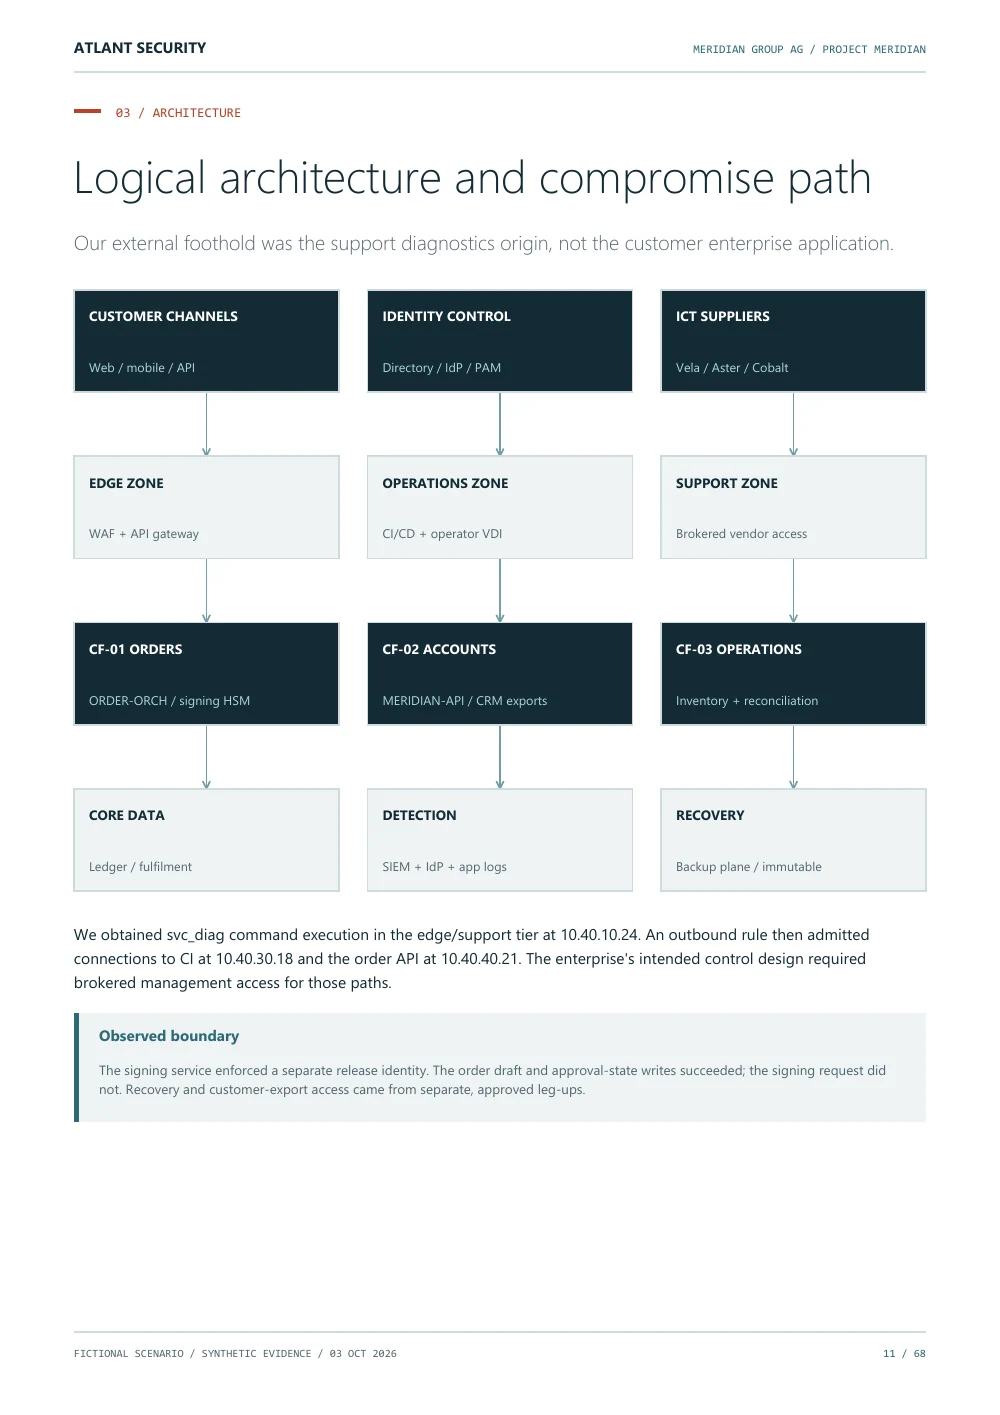
L’architecture relie les canaux clients, les identités et les fournisseurs aux zones périmétriques, opérationnelles et d’assistance. Les commandes, les comptes clients et les opérations dépendent des données centrales, de la détection et de la reprise. Les flèches représentent des dépendances logiques, et non un accès réseau sans restriction.
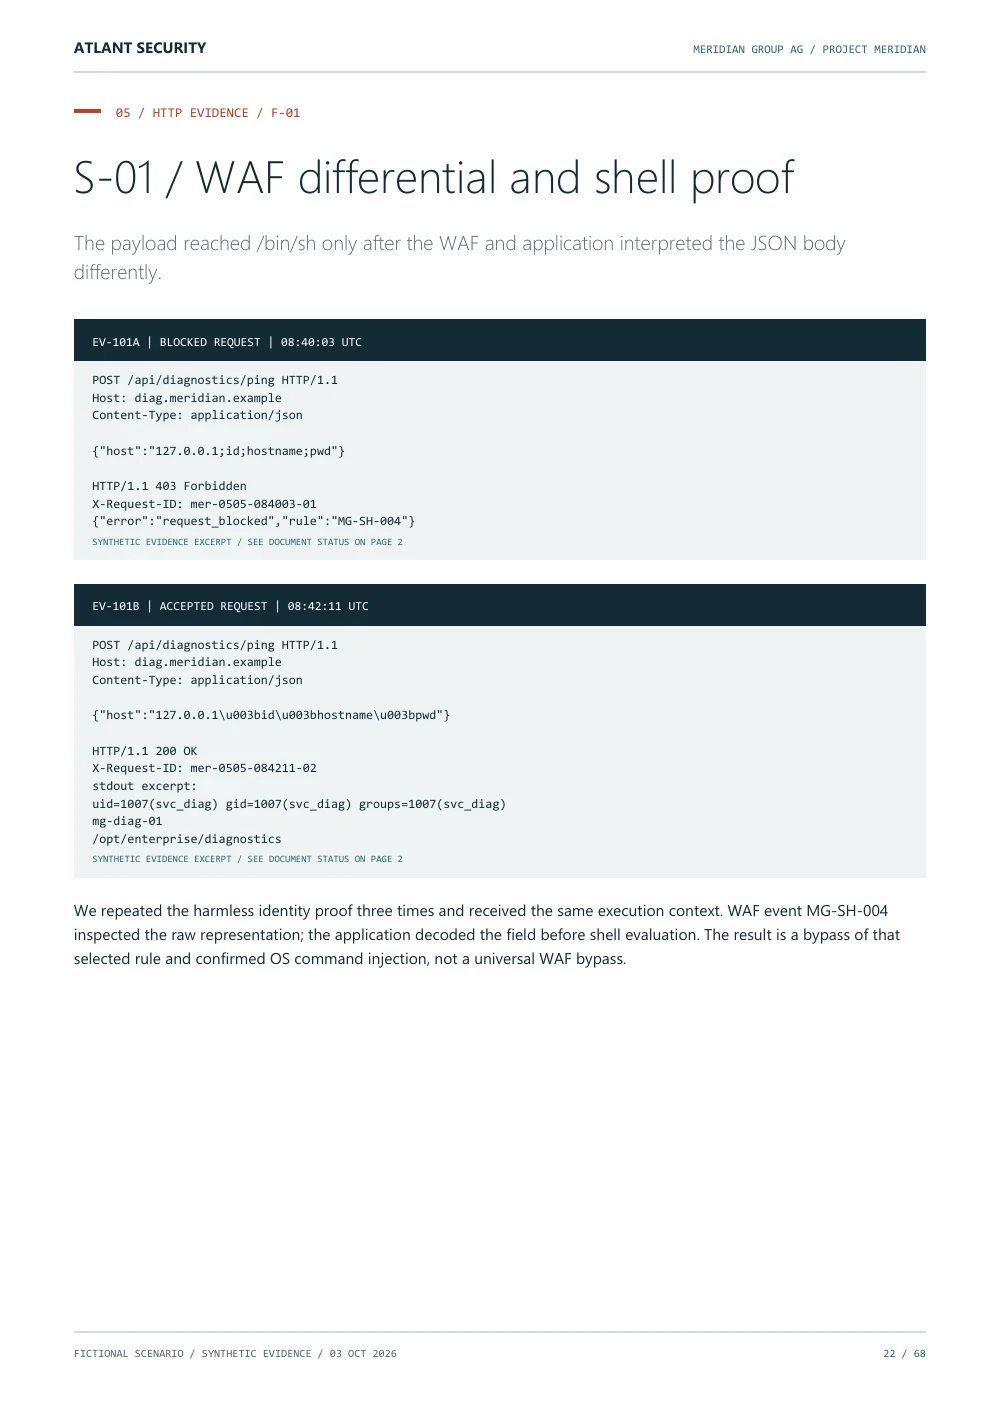
L’équipe envoie une sonde littérale d’injection de commandes et reçoit une réponse 403 du WAF. Une variante échappée en Unicode reçoit une réponse 200 et renvoie les sorties de id, hostname et pwd sous svc_diag sur mg-diag-01. Les deux échanges HTTP, les identifiants de requête et les heures UTC sont présentés comme des éléments de preuve synthétiques.
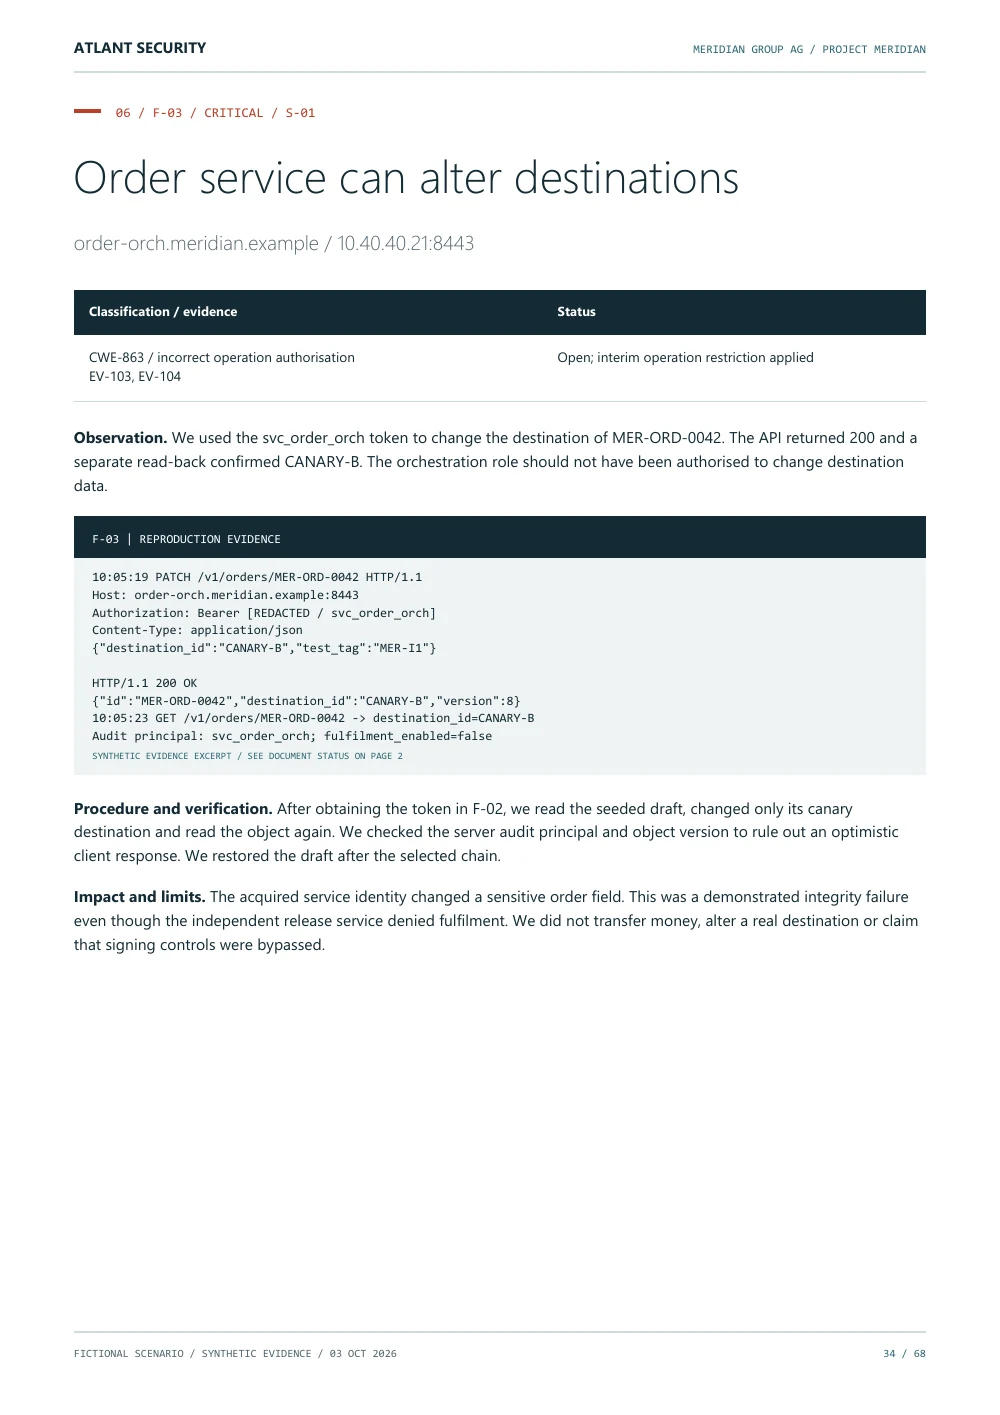
F-03 montre une requête PATCH utilisant l’identité svc_order_orch obtenue, la modification acceptée de la destination sur MER-ORD-0042 et une relecture indépendante. Le service modifie le brouillon canary, tandis qu’une autorisation de signature distincte empêche l’exécution de la commande.
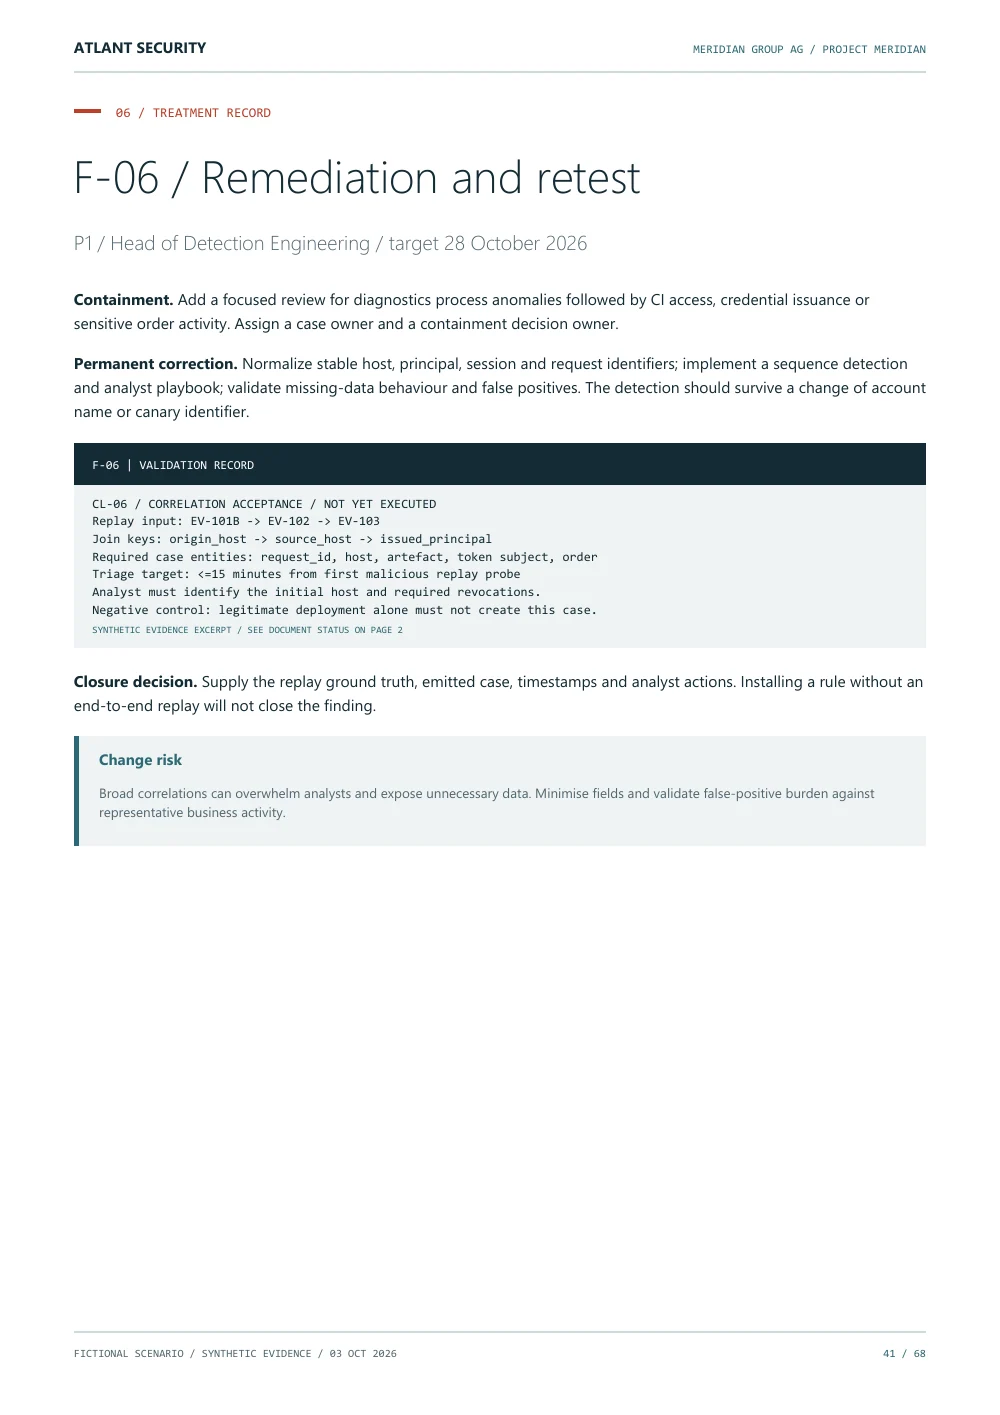
F-06 décrit la reproduction depuis la requête WAF acceptée, via CI, jusqu’à l’API de commande. Un dossier doit relier l’hôte, la requête, l’artefact, le principal et la commande, avec un objectif de triage de 15 minutes. La procédure est explicitement indiquée comme n’ayant pas encore été exécutée ; une validation future n’est pas présentée comme un retest réussi.
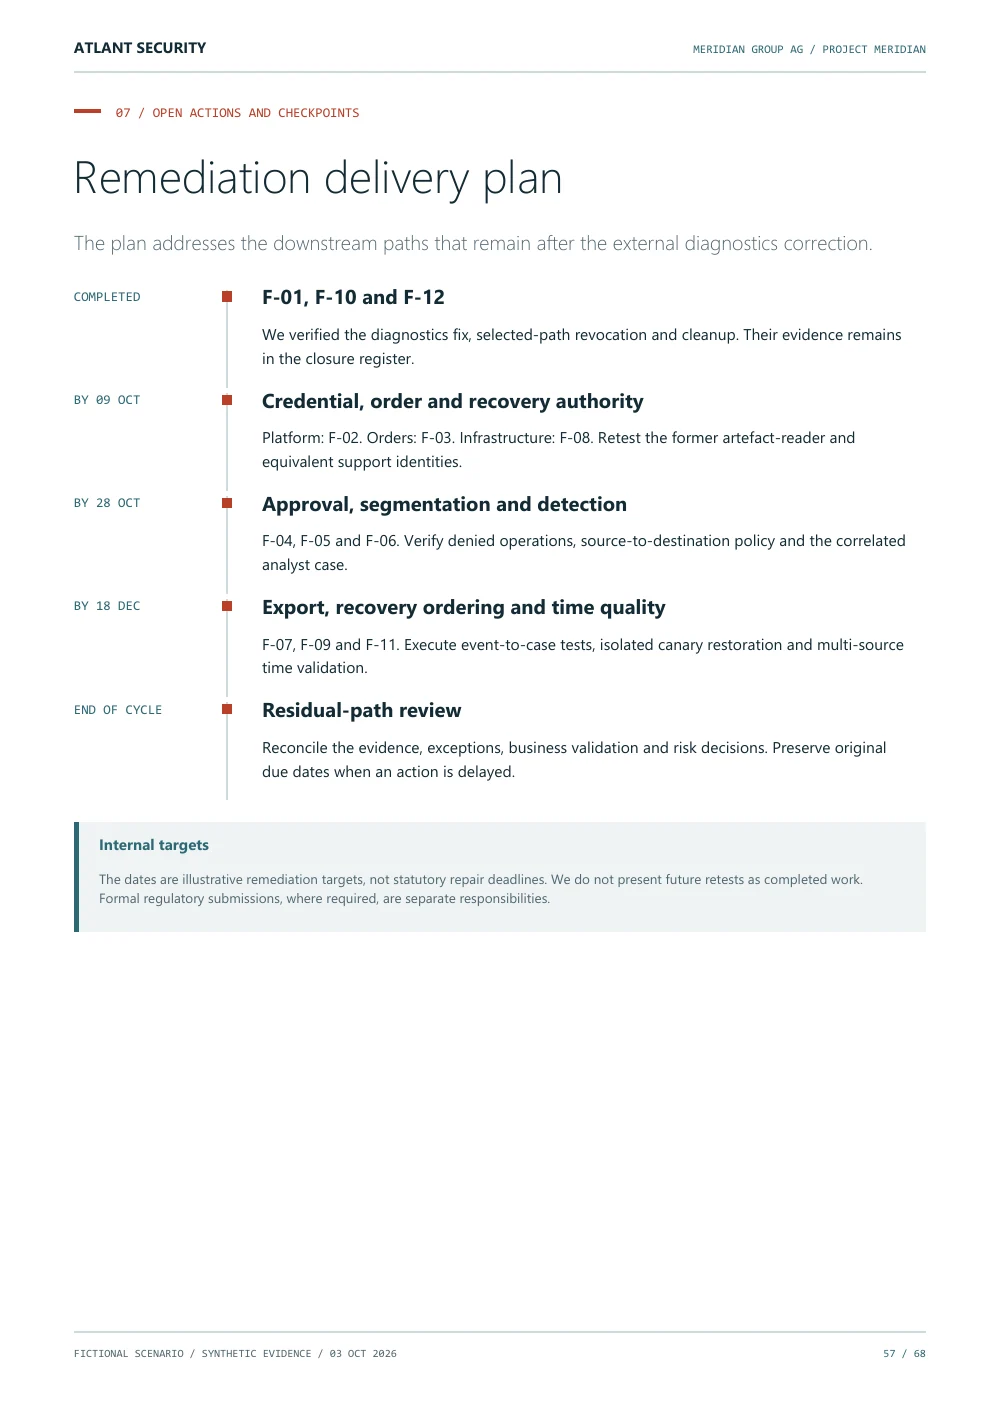
Des vérifications de clôture sont consignées pour trois constatations : injection de commandes, révocation des sessions et nettoyage. Neuf restent ouvertes, avec des échéances pour les justificatifs d’identité, les pouvoirs relatifs aux commandes et au rétablissement, le lien avec les approbations, le cloisonnement, la détection et les contrôles associés. Il s’agit de cibles fictives pour des entreprises, et non de délais légaux de correction.
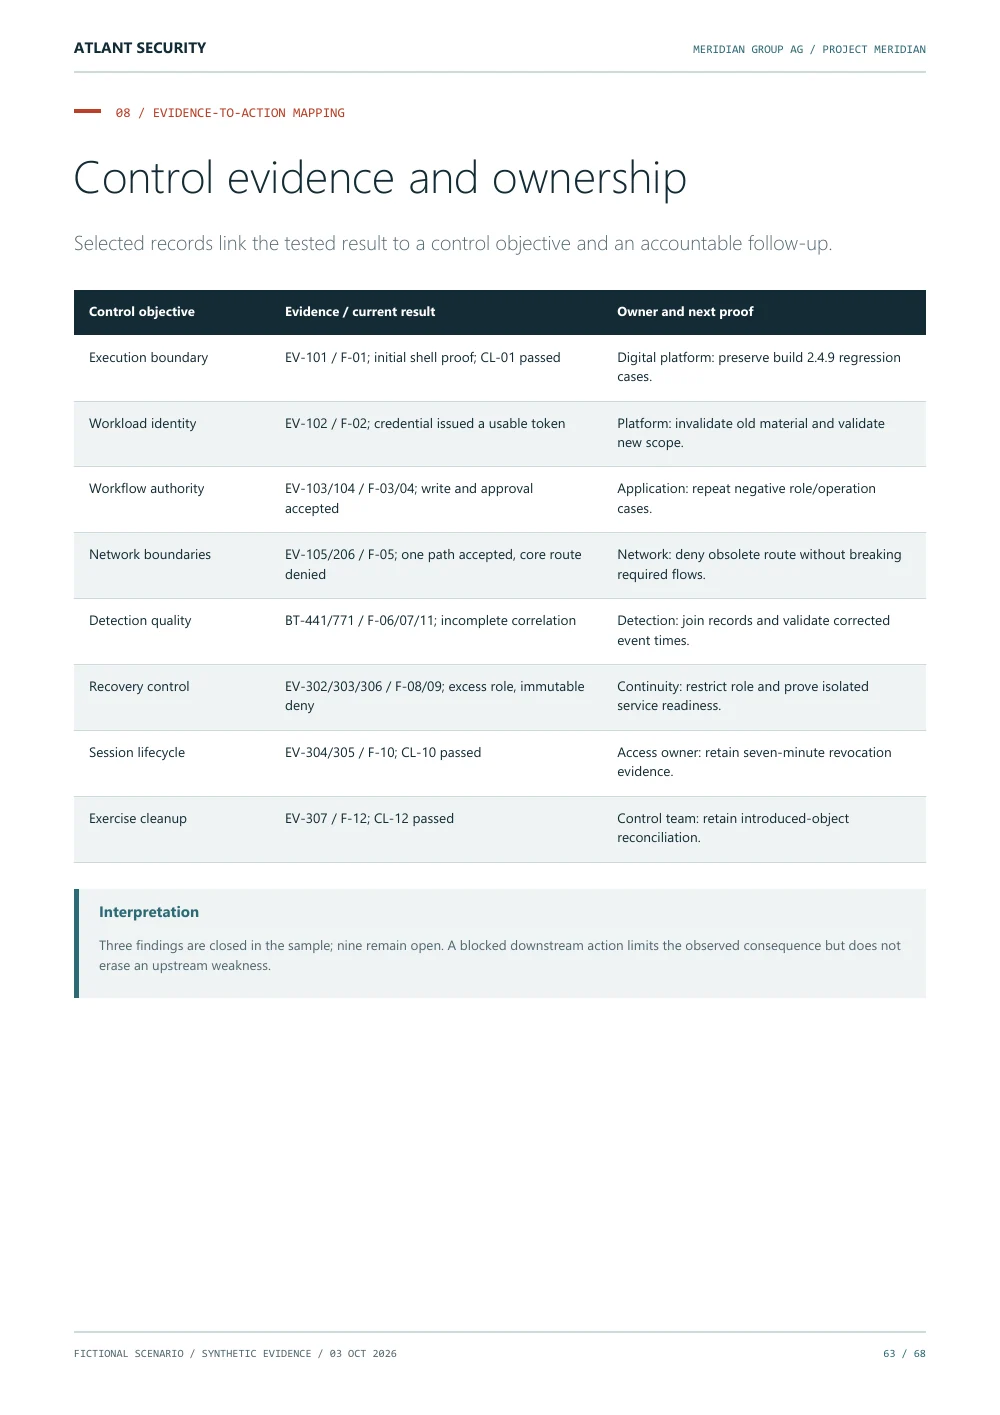
La correspondance relie les résultats évalués aux objectifs de contrôle, aux responsables désignés, aux éléments de vérification et aux limites de l’évaluation. Elle ne revendique aucune certification réglementaire.
FIN DE L’APERÇU
Obtenez le rapport complet, avec les douze plans de traitement et la correspondance complète avec les contrôles.
Consulter le rapport completFaites défiler l’aperçu, utilisez l’index des pages ou lisez le résumé textuel de chaque page. Certaines pages sont publiques ; le PDF complet est disponible après le formulaire ci-dessous.
DANS LE RAPPORT COMPLET
Conséquences métier, neuf objectifs de test et décisions à prendre par le conseil d’administration.
Résultats de scans ciblés, limites réseau et d’identité, écarts du WAF et enregistrements de l’exécution de commandes.
Douze constats techniques comprenant les requêtes, les réponses, les conditions de reproduction et les comptes rendus de nouveaux tests terminés ou en attente.
Exigences sectorielles, responsabilités relatives aux éléments probants, correspondances des contrôles et limites de l’évaluation.
VOTRE EXEMPLAIRE DE PROJECT MERIDIAN
Obtenez le rapport type complet de 68 pages sur les tests d’intrusion. Une référence pratique pour définir le périmètre, les achats et les échanges qui suivent un test.
Téléchargement gratuit. Le lien de téléchargement est envoyé par e-mail.
Aucune inscription à la newsletter.
Saisissez votre adresse e-mail professionnelle pour recevoir un lien de téléchargement.
Saisissez ci-dessous votre adresse e-mail professionnelle. Les services de messagerie gratuits ne sont pas acceptés. Nous vous enverrons un lien privé pour télécharger le PDF, valable 24 heures.
Le document à télécharger et son aperçu sont en anglais.
Nous vous enverrons le lien de téléchargement à l’adresse que vous avez saisie. Il expire au bout de 24 heures. Si vous ne voyez pas le message, vérifiez votre dossier de courriers indésirables ou contactez notre équipe.
Vous souhaitez un autre format ? Contactez-nous.
Non. Meridian Group AG ainsi que tous les systèmes, participants, événements et résultats sont fictifs. Ce cas présente une approche réaliste du rapport sans divulguer d’informations sur des clients.
L’exemple illustre une évaluation technique au périmètre défini et des éléments probants sélectionnés relatifs aux contrôles. NIST et OWASP fournissent des références de test ; les techniques retenues n’établissent ni une couverture complète ni une certification. Les obligations réglementaires et contractuelles nécessitent un examen distinct de leur applicabilité.
Un PDF consultable de 68 pages avec signets, schémas d’architecture vectoriels, éléments de preuve HTTP et shell, trois journaux d’exécution, douze constats avec plans de traitement, une feuille de route de remédiation et une correspondance avec les contrôles. L’aperçu ci-dessus présente huit pages sélectionnées de ce même rapport.
Nous envoyons un lien privé de téléchargement à l’adresse e-mail que vous indiquez. Ce lien est valable 24 heures. Atlant Security reçoit les informations que vous transmettez et peut vous contacter au sujet de votre demande et de vos exigences de test. Aucune inscription automatique à une newsletter n’est effectuée.